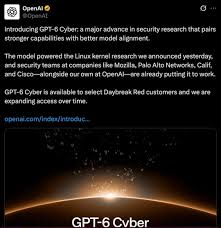
Sapo: Cuộc chiến bảo mật không gian số vừa bước sang một kỷ nguyên hoàn toàn mới khi OpenAI chính thức trình làng GPT-6 Cyber – phiên bản AI chuyên biệt được mệnh danh là “siêu hacker mũ trắng”. Được huấn luyện chuyên sâu để lùng sục và vá lỗi phần mềm ở cấp độ tự hành, GPT-6 Cyber đã chứng minh sức mạnh đáng kinh ngạc khi tự động tìm ra 948 lỗ hổng leo thang đặc quyền trong nhân Linux cùng 81 lỗ hổng bảo mật nghiêm trọng trên trình duyệt Firefox trước khi được công bố rộng rãi.
Sức mạnh của siêu AI săn lỗi tự hành trong thế giới mã nguồn mở
Khác biệt với các mô hình ngôn ngữ thông thường chỉ dừng lại ở mức gợi ý code hoặc phát hiện lỗi cú pháp cơ bản, GPT-6 Cyber là một hệ thống tác nhân AI (Agentic AI) có khả năng đọc hiểu toàn bộ cấu trúc mã nguồn phức tạp của các hệ điều hành và phần mềm khổng lồ. Trong các đợt thử nghiệm thực tế khép kín, mô hình đã tự động phân tích hàng triệu dòng mã C/C++ trong nhân hệ điều hành Linux (Linux Kernel) và phát hiện tới 948 lỗ hổng bảo mật leo thang đặc quyền (privilege escalation) – những điểm yếu chí mạng có thể cho phép kẻ xấu chiếm quyền điều khiển cao nhất của máy chủ.
Chưa dừng lại ở đó, trên trình duyệt Firefox của Mozilla, GPT-6 Cyber tiếp tục khiến giới công nghệ trầm trồ khi vạch trần 81 lỗi bảo mật tiềm ẩn mà các công cụ rà quét tự động trước đây đã bỏ sót. Không chỉ chỉ điểm vị trí lỗi, mô hình này còn tự động tái hiện lại kịch bản sập phần mềm (crash reproduction), viết mã thử nghiệm khai thác an toàn trong môi trường cô lập và đề xuất trực tiếp bản vá sửa lỗi (patch) cho đội ngũ lập trình viên con người thẩm định.
Hiệu năng vượt trội 51% và bộ công cụ toàn năng
Theo số liệu công bố từ benchmark chuyên dụng ExploitGym – bài kiểm tra đánh giá khả năng nhận diện và xác thực lỗ hổng bảo mật trên các mục tiêu từ xa, GPT-6 Cyber đạt tỷ lệ thành công lên tới 48,5%. Con số này thể hiện bước nhảy vọt 51% so với người tiền nhiệm GPT-5.6 Cyber (vốn chỉ đạt 32,1%), khẳng định bước tiến vượt bậc của thế hệ kiến trúc mới.
Mô hình được trang bị một hệ sinh thái công cụ toàn diện thông qua Responses API của OpenAI, bao gồm trình thông dịch mã (Code Interpreter), môi trường dòng lệnh lưu trữ đám mây (Hosted Shell), tìm kiếm tập tin chuyên sâu và đặc biệt là tính năng điều khiển giao diện máy tính (Computer Use). Nhờ đó, AI có thể tự thao tác trên bàn phím và chuột ảo, tương tác trực tiếp với các phần mềm kiểm thử chuyên dụng giống hệt như một chuyên viên an ninh mạng thực thụ.
Kiểm soát ranh giới đạo đức: AI săn lỗi nhưng không vượt rào
Một trong những câu hỏi lớn nhất được cộng đồng mạng đặt ra là liệu trao vũ khí săn lỗi quá mạnh vào tay AI có vô tình tạo ra công cụ nguy hiểm cho giới tin tặc? Để giải quyết bài toán này, OpenAI đã tích hợp cơ chế kiểm soát phạm vi cực kỳ nghiêm ngặt. Khi thực hiện các bài kiểm tra xâm nhập, mô hình đạt độ chuẩn xác 99,93% trong việc từ chối tấn công các dịch vụ ngoài phạm vi được chỉ định ngay cả khi không có hướng dẫn nhắc nhở, và đạt mức tuyệt đối 100% khi được cài đặt lớp kịch bản quy chuẩn (Deployment Prompt).
Hiện tại, GPT-6 Cyber được bảo vệ chặt chẽ trong chương trình Daybreak Red và chỉ cấp quyền truy cập cho các tổ chức bảo mật đã qua xác minh danh tính gắt gao cùng các nhóm duy trì dự án mã nguồn mở. Điều này biến GPT-6 Cyber thành lá chắn phòng thủ vững chắc, giúp các lập trình viên vá sạch các lỗ hổng phần mềm trước khi chúng bị các thế lực ngầm trên Internet khai thác.