• HOME
  • Công nghệ
  • eSport
  • Game Mobile
  • Game PC
  • For You
  • Liên Hệ
No Result
View All Result
Kệ Thông Tin Chia Sẻ Game & eSport & Công Nghệ | Game2T
  • HOME
  • Công nghệ
  • eSport
  • Game Mobile
  • Game PC
  • For You
  • Liên Hệ
No Result
View All Result
Kệ Thông Tin Chia Sẻ Game & eSport & Công Nghệ | Game2T
No Result
View All Result

Nhóm tin tặc Warlock khoét sâu lỗ hổng Microsoft SharePoint đánh sập EDR và lạm dụng VS Code để mã hóa dữ liệu cơ sở hạ tầng trọng yếu

by Game2T
in Công nghệ
127
SHARES
2.5k
VIEWS
Share on FacebookShare on Twitter

Báo cáo an ninh mạng mới nhất từ các chuyên gia Symantec vừa gióng lên hồi chuông báo động đỏ về chiến dịch tấn công nguy hiểm của Warlock – nhóm tin tặc vận hành mô hình mã độc tống tiền dịch vụ (RaaS). Lợi dụng các lỗ hổng chưa được vá triệt để trên nền tảng máy chủ cộng tác Microsoft SharePoint, nhóm hacker này đã thâm nhập thành công vào hàng loạt mục tiêu nhạy cảm, bao gồm công ty cấp nước, nhà mạng viễn thông, cơ quan chính quyền địa phương và các trường đại học. Điểm đáng sợ là tin tặc đã kết hợp kỹ thuật triệt hạ phần mềm diệt virus EDR với việc biến chính công cụ lập trình Visual Studio Code thành “cổng hậu” đào hầm bí mật qua mặt mọi tường lửa.

Đòn đánh phủ đầu bằng EDR Killer và bẻ gãy hệ thống phòng thủ trên 40 máy chủ

Theo ghi nhận từ BleepingComputer, sau khi chiếm được quyền truy cập ban đầu qua máy chủ SharePoint hở sườn, Warlock không vội vàng mã hóa dữ liệu ngay. Thay vào đó, chúng triển khai một chuỗi công cụ chuyên dụng được mệnh danh là “EDR Killer” tới đồng loạt hơn 40 máy chủ và máy trạm trong mạng nội bộ nạn nhân.

Công cụ này tận dụng các trình điều khiển phần cứng (driver) bị lạm dụng chứng chỉ số hợp lệ để can thiệp trực tiếp vào nhân hệ điều hành (kernel-level), từ đó cưỡng chế chấm dứt toàn bộ các tiến trình giám sát bảo mật như Windows Defender, SentinelOne hay CrowdStrike. Khi lớp lá chắn phòng thủ bị vô hiệu hóa hoàn toàn trong im lặng, các kỹ sư quản trị hệ thống hoàn toàn “mù thông tin” trước những bước đi tiếp theo của kẻ xâm nhập.
Biến Visual Studio Code thành đường hầm kiểm soát ngầm luồn lách qua tường lửa

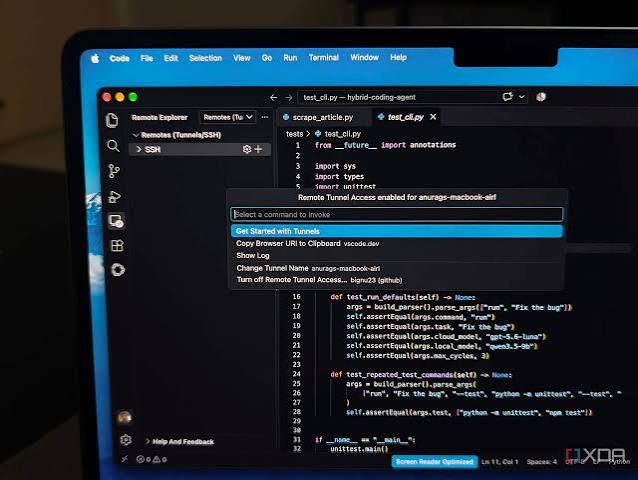
Để duy trì quyền kiểm soát bền bỉ (persistence) mà không kích hoạt các cảnh báo lưu lượng mạng bất thường, nhóm Warlock đã sử dụng một thủ thuật ngụy trang cực kỳ tinh vi: kích hoạt tính năng kết nối từ xa Visual Studio Code Tunneling (VS Code Remote Tunnels). Vì đây là tính năng chính thức của Microsoft chạy qua máy chủ hợp pháp của hãng, toàn bộ lưu lượng điều khiển độc hại đều được mã hóa và ẩn mình hoàn hảo dưới dạng hoạt động làm việc bình thường của các lập trình viên.

Thông qua đường hầm này, tin tặc tự do trích xuất dữ liệu nhạy cảm ra ngoài trước khi kích hoạt payload mã hóa tệp tin tống tiền kép (double extortion). Vụ việc là lời cảnh tỉnh nghiêm khắc cho các doanh nghiệp: việc chậm trễ cập nhật bản vá bảo mật cho các phần mềm hạ tầng như SharePoint có thể mở toang cánh cửa cho những kẻ tống tiền chuyên nghiệp đánh sập toàn bộ hệ thống vận hành sống còn.
Rate this post
Tags: Microsoft SharePointRansomware Warlock

Related Posts

Intel Panther Lake 18A tạo địa chấn với GPU on-board đè bẹp card rời tầm trung
Công nghệ

Intel Panther Lake 18A tạo địa chấn với GPU on-board đè bẹp card rời tầm trung

04/10/2026
AMD Ryzen Z2 Extreme thổi bùng sức mạnh Handheld PC: Chiến mượt bom tấn AAA cùng thời lượng pin gấp đôi
Công nghệ

AMD Ryzen Z2 Extreme thổi bùng sức mạnh Handheld PC: Chiến mượt bom tấn AAA cùng thời lượng pin gấp đôi

04/10/2026
Neuralink Blindsight hiện thực hóa mắt thần Cyberpunk khi đưa dữ liệu số thẳng vào não bộ
Công nghệ

Neuralink Blindsight hiện thực hóa mắt thần Cyberpunk khi đưa dữ liệu số thẳng vào não bộ

04/10/2026
Oppo Find X10 Pro Max gây xôn xao với pin 8.000mAh và chip Dimensity 9600 Pro cùng mức giá châu Âu đắt đỏ
Công nghệ

Oppo Find X10 Pro Max gây xôn xao với pin 8.000mAh và chip Dimensity 9600 Pro cùng mức giá châu Âu đắt đỏ

04/10/2026
Load More

Recommended

Nhóm tin tặc Warlock khoét sâu lỗ hổng Microsoft SharePoint đánh sập EDR và lạm dụng VS Code để mã hóa dữ liệu cơ sở hạ tầng trọng yếu

Nhóm tin tặc Warlock khoét sâu lỗ hổng Microsoft SharePoint đánh sập EDR và lạm dụng VS Code để mã hóa dữ liệu cơ sở hạ tầng trọng yếu

04/10/2026
Intel Panther Lake 18A tạo địa chấn với GPU on-board đè bẹp card rời tầm trung

Intel Panther Lake 18A tạo địa chấn với GPU on-board đè bẹp card rời tầm trung

04/10/2026
Jagex gây chấn động RuneFest 2026 khi xác nhận phát triển RuneScape 4 đồ họa Unreal Engine cùng phim hoạt hình hợp tác MoistCr1TiKaL

Jagex gây chấn động RuneFest 2026 khi xác nhận phát triển RuneScape 4 đồ họa Unreal Engine cùng phim hoạt hình hợp tác MoistCr1TiKaL

04/10/2026
AMD Ryzen Z2 Extreme thổi bùng sức mạnh Handheld PC: Chiến mượt bom tấn AAA cùng thời lượng pin gấp đôi

AMD Ryzen Z2 Extreme thổi bùng sức mạnh Handheld PC: Chiến mượt bom tấn AAA cùng thời lượng pin gấp đôi

04/10/2026

THÔNG TIN LIÊN HỆ

0392228085
thuandh1992@gmail.com

Categories

  • AppFun
  • Công nghệ
  • eSport
  • Fansite Video & Hình
  • For You
  • Game Mobile
  • Game PC
  • Uncategorized

TEXTLINK

G2T

Recent News

Nhóm tin tặc Warlock khoét sâu lỗ hổng Microsoft SharePoint đánh sập EDR và lạm dụng VS Code để mã hóa dữ liệu cơ sở hạ tầng trọng yếu

Nhóm tin tặc Warlock khoét sâu lỗ hổng Microsoft SharePoint đánh sập EDR và lạm dụng VS Code để mã hóa dữ liệu cơ sở hạ tầng trọng yếu

04/10/2026
Intel Panther Lake 18A tạo địa chấn với GPU on-board đè bẹp card rời tầm trung

Intel Panther Lake 18A tạo địa chấn với GPU on-board đè bẹp card rời tầm trung

04/10/2026
No Result
View All Result
  • HOME
  • Công nghệ
  • eSport
  • Game Mobile
  • Game PC
  • For You
  • Liên Hệ

© 2026 JNews - Premium WordPress news & magazine theme by Jegtheme.