Một lỗ hổng an ninh mạng vừa được phơi bày trên hai bộ ứng dụng văn phòng mã nguồn mở phổ biến nhất thế giới là LibreOffice và Apache OpenOffice. Chỉ bằng thao tác mở một tệp bảng tính spreadsheet được gài bẫy, tin tặc có thể âm thầm kích hoạt mã độc trên máy tính nạn nhân mà trình duyệt văn bản hoàn toàn không hiển thị bất kỳ hộp thoại cảnh báo macro quen thuộc nào.
Chiêu thức tấn công vượt mặt rào cản cảnh báo macro
Từ trước đến nay, người dùng máy tính thường có thói quen cảnh giác trước các tệp tài liệu văn phòng chứa macro lạ và dựa vào hộp thoại cảnh báo bảo mật màu vàng quen thuộc để từ chối kích hoạt mã độc. Tuy nhiên, phát hiện mới nhất được công bố trên The Hacker News vào ngày 6/10/2026 cho thấy rào cản phòng vệ này đã bị vô hiệu hóa hoàn toàn.
Theo báo cáo từ các nhóm nghiên cứu bảo mật độc lập, một lỗ hổng nghiêm trọng tồn tại trong cơ chế xử lý cơ sở dữ liệu kết nối qua môi trường Java của LibreOffice và Apache OpenOffice. Khi nạn nhân tải về và mở tệp bảng tính bị gài bẫy, phần mềm sẽ tự động nạp trình điều khiển cơ sở dữ liệu từ xa và thực thi mã độc ngay lập tức trong tích tắc mà không hề hỏi ý kiến người dùng.
Hiểm họa tấn công xuyên nền tảng từ Windows đến Linux
Đoạn mã khai thác thử nghiệm (PoC) do nhóm bảo mật V12 và Codean Labs công bố chứng minh cuộc tấn công có thể chạy mượt mà trên cả hệ điều hành Windows lẫn Linux, miễn là phần mềm văn phòng có bật tính năng hỗ trợ môi trường Java.
Dù trong bản thử nghiệm, lỗ hổng chỉ kích hoạt ứng dụng máy tính cầm tay Calculator vô hại để làm bằng chứng, nhưng trên thực tế, tin tặc hoàn toàn có thể thay thế bằng các dòng lệnh nguy hiểm: tải mã độc tống tiền (ransomware), đánh cắp mật khẩu trình duyệt, mã khóa ví tiền điện tử hay chiếm quyền điều khiển toàn bộ dàn máy tính chơi game và làm việc của nạn nhân.
Khuyến cáo khẩn cấp dành cho người dùng và game thủ
Ngay sau khi tiếp nhận thông tin, The Document Foundation đã nhanh chóng phát hành bản vá khẩn cấp mã lỗi CVE-2026-63277 trong các bản cập nhật LibreOffice 26.2.5 và 26.8.0. Người dùng được khuyến cáo cần lập tức kiểm tra và nâng cấp phần mềm lên phiên bản mới nhất.
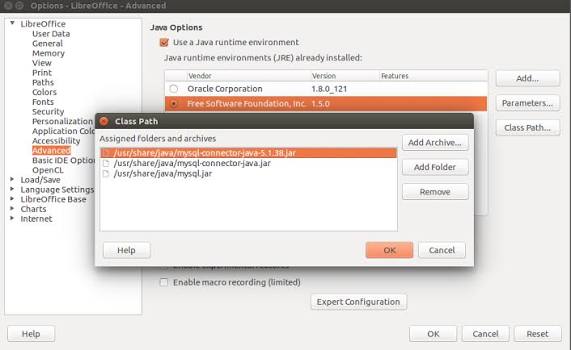
Trong khi đó, đối với Apache OpenOffice (mã lỗi CVE-2026-59265), bản vá chính thức vẫn đang trong giai đoạn thử nghiệm và chưa được phát hành rộng rãi. Để tự bảo vệ thiết bị trong lúc chờ đợi, người dùng cần chủ động vào phần Cài đặt (Options/Preferences) > Java, và tạm thời tắt bỏ tùy chọn hỗ trợ Java (uncheck Use a Java runtime environment) để chặn đứng mọi nguy cơ bị xâm nhập.