Những vụ tấn công chiếm đoạt tài khoản game giá trị cao hay đánh cắp vật phẩm ảo đắt tiền thường xảy ra khi người chơi vô tình bấm vào các đường link lừa đảo (phishing). Tuy nhiên, một mối đe dọa nguy hiểm hơn gấp bội vừa được Google xác nhận: lỗ hổng bảo mật Zero-Click mang mã hiệu CVE-2026-58704 trong modem mạng di động của dòng điện thoại Pixel đang bị tin tặc khai thác ngoài đời thực. Kẻ tấn công có thể xâm nhập ngầm và chiếm đoạt quyền điều khiển thiết bị từ xa qua sóng vô tuyến mà nạn nhân không hề hay biết hay cần thực hiện bất kỳ thao tác nào.
Mối đe dọa tàng hình đánh chặn mã xác thực tài khoản hai lớp
Tính chất Zero-Click biến cuộc tấn công này thành cơn ác mộng đối với những người dùng coi trọng bảo mật dữ liệu và tài khoản giải trí.
Do lỗi logic nằm trực tiếp trong phần sụn điều khiển modem sóng di động (Cellular Modem), kẻ tấn công chỉ cần gửi các tín hiệu vô tuyến độc hại trong phạm vi mạng tiếp cận. Thiết bị sẽ bị vượt qua cơ chế kiểm tra quyền và tự động nâng quyền kiểm soát cho tin tặc mà người dùng không hề nhận được bất kỳ thông báo khả nghi nào. Khi modem bị kiểm soát, mọi luồng dữ liệu mạng di động và đặc biệt là các tin nhắn SMS chứa mã xác thực hai yếu tố (2FA OTP) để đăng nhập tài khoản Steam, Riot, Epic Games hay tài khoản ngân hàng liên kết đều có thể bị đánh cắp trong chớp mắt.
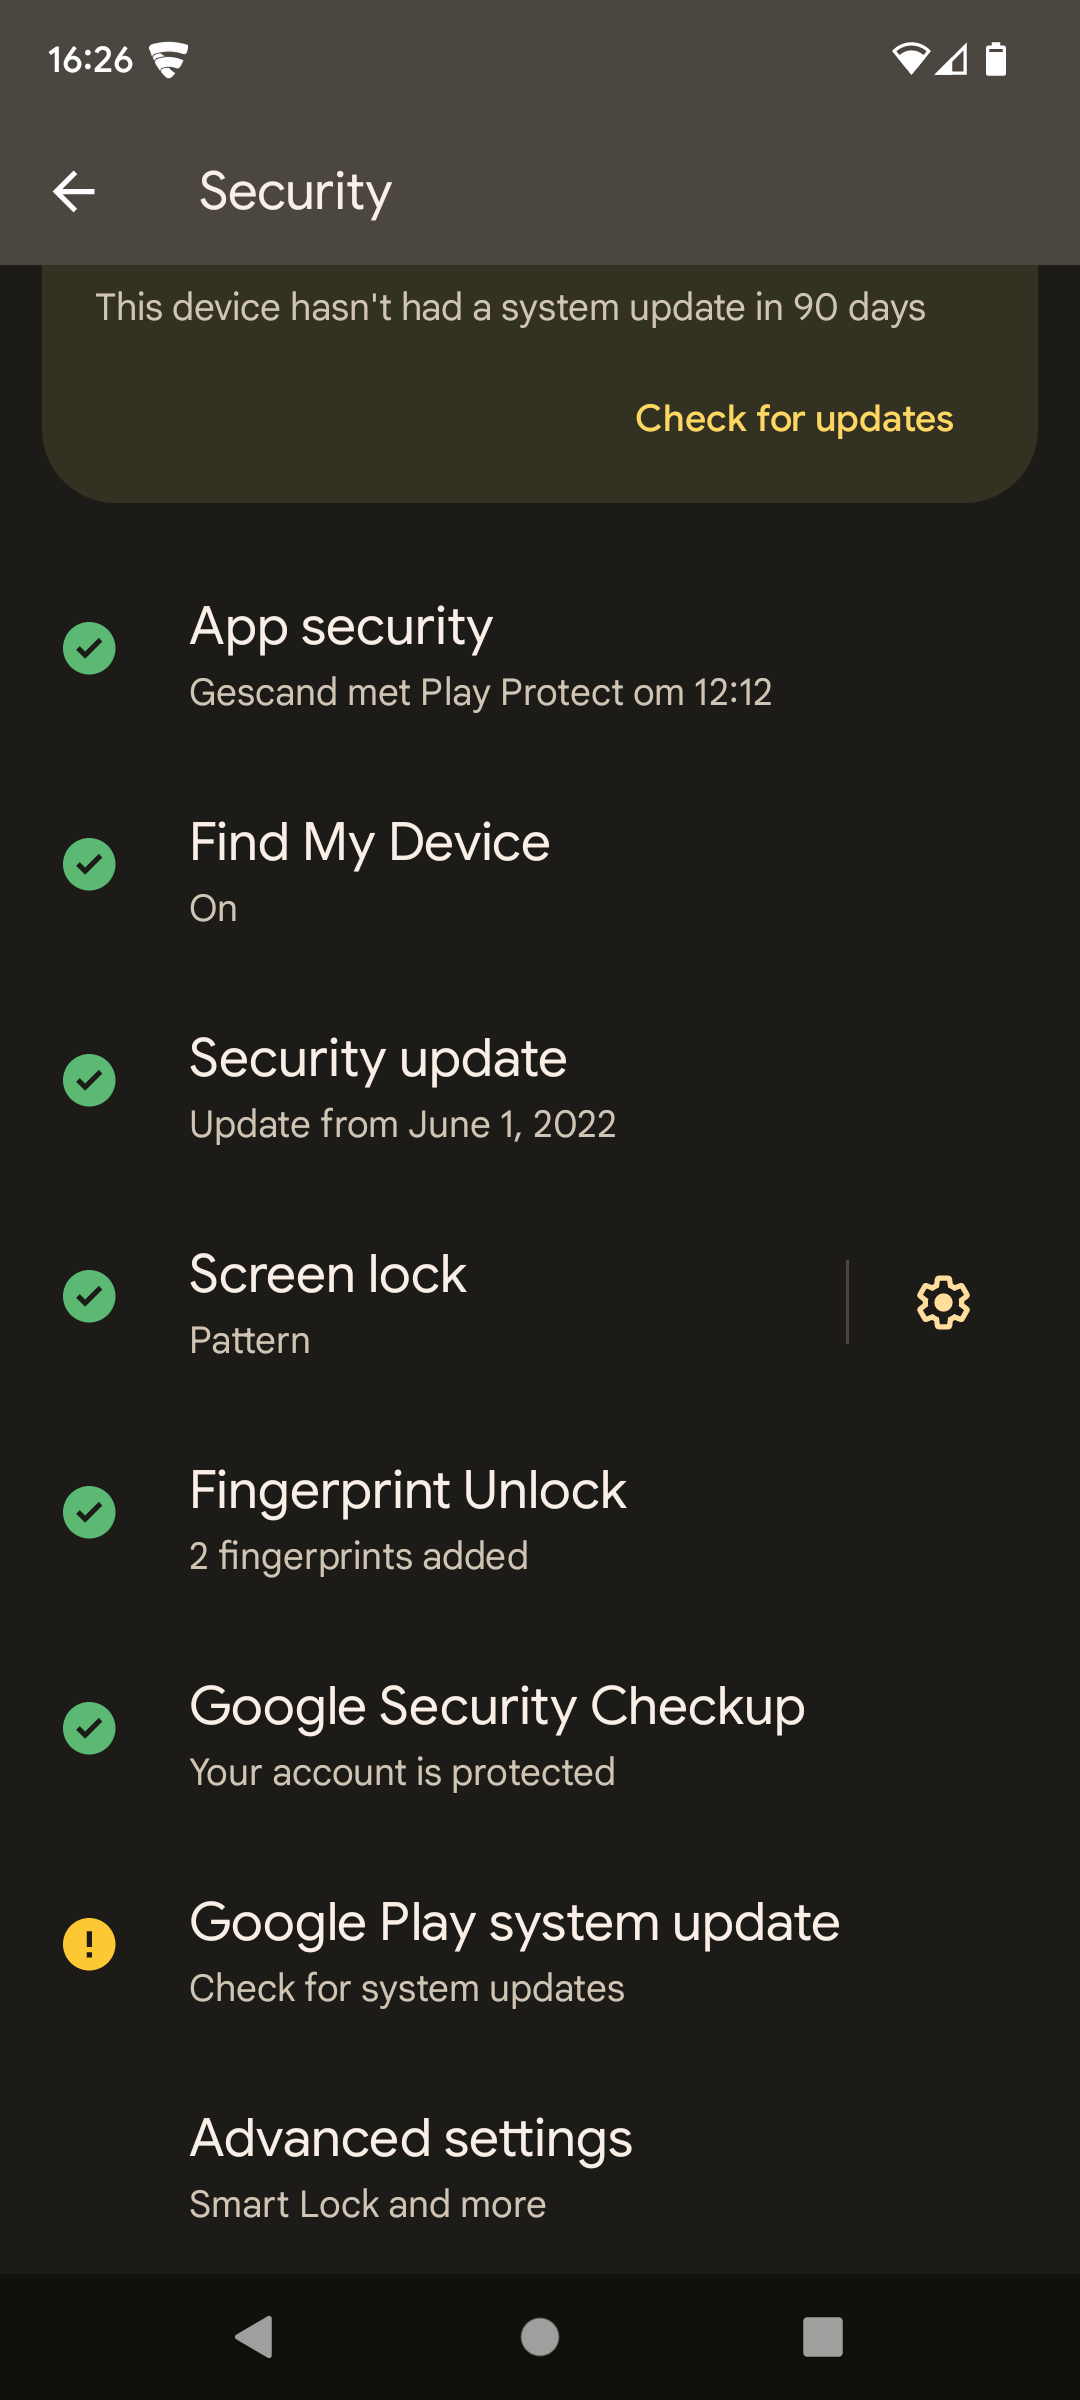
Hướng dẫn cập nhật bản vá bảo mật tháng 9 bảo vệ thiết bị
Trước tình trạng lỗ hổng đang bị khai thác tích cực ngoài thực tế, Cơ quan An ninh Mạng và Cơ sở Hạ tầng Mỹ (CISA) đã phát đi cảnh báo khẩn và yêu cầu vá lỗi trên diện rộng.
Để đảm bảo thiết bị an toàn tuyệt đối, người dùng các dòng điện thoại Google Pixel cần truy cập ngay vào mục Cài đặt (Settings) > Bảo mật & quyền riêng tư (Security & privacy) > Hệ thống & cập nhật (System & updates) > Cập nhật bảo mật (Security update), sau đó tiến hành tải về và khởi động lại máy. Người dùng cần kiểm tra phiên bản bản vá bảo mật Android hiển thị từ mốc ngày 05/09/2026 trở về sau để chắc chắn rằng lỗ hổng modem mạng và hơn 100 lỗi hệ thống khác đã được xử lý triệt để.