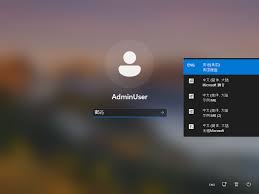
Thói quen nhấn phím khóa màn hình rồi rời khỏi bàn làm việc trên laptop Windows 11 vừa đứng trước cảnh báo an toàn mới. Ngày 20/11/2026, nhà nghiên cứu bảo mật Abdelhamid Naceri (còn được biết đến với biệt danh Chaotic Eclipse hay Nightmare Eclipse) đã công bố kỹ thuật mang tên FastUnlock, cho phép người có quyền tiếp cận vật lý với máy tính đang khóa vượt qua màn hình khóa và chạy chương trình mà không cần nhập mật khẩu. Theo SC Media và The Hacker News, lỗ hổng zero-day này hiện vẫn chưa có bản vá từ Microsoft.
Cách kẻ xấu lợi dụng phím tắt Win+U và quên mã PIN
Điểm yếu của FastUnlock nằm ngay ở tính năng hỗ trợ tiếp cận tích hợp sẵn trên Windows 11. Theo mô tả của MLQ.ai, trên các máy tính có tài khoản liên kết với Microsoft Account trực tuyến, kẻ tiếp cận bàn phím chỉ cần vào phần khôi phục “I forgot my PIN” rồi kích hoạt trình đọc màn hình Narrator bằng tổ hợp phím Win+U để mở ra một cửa sổ ẩn.
Từ cửa sổ này, đối tượng có thể thực thi các ứng dụng dưới quyền tài khoản giới hạn WSIAccount mà không cần đăng nhập. Dù không chiếm được quyền quản trị cao nhất (Administrator), lỗ hổng vẫn đủ sức mở đường cho việc xem dữ liệu lưu cục bộ hoặc tìm cách leo thang đặc quyền. Hãng bảo mật ThreatLocker cũng đã xác nhận tái lập thành công kỹ thuật này ngay trong ngày công bố.
Người dùng laptop cần làm gì khi chưa có bản vá?
Điều đáng lo ngại là ngay cả khi ổ cứng đã bật mã hóa BitLocker theo cấu hình tự mở khóa bằng chip TPM mặc định, lớp bảo vệ này vẫn không chặn được FastUnlock vì ổ đĩa đã được giải mã sẵn từ lúc khởi động vào màn hình khóa. Trong khi chờ Microsoft phát hành bản vá chính thức, các chuyên gia khuyên người dùng cá nhân nên thiết lập thêm mã PIN khởi động cho BitLocker, đồng thời tắt hẳn máy (Shutdown) hoặc đưa về chế độ ngủ đông (Hibernate) khi để laptop ở nơi công cộng hoặc văn phòng đông người.