Ngày 16/11/2026, Nhóm Tình báo Mối đe dọa của Google (Google Threat Intelligence Group – GTIG) vừa công bố báo cáo bảo mật khẩn cấp mang tên GTIG AI Threat Tracker, cảnh báo rằng hoạt động tấn công mạng sử dụng tác nhân AI tự hành (Agentic AI) đã chính thức vượt qua ngưỡng nguy hiểm. Thay vì chỉ dùng chatbot để viết email lừa đảo hay gợi ý vài đoạn mã độc đơn lẻ như trước, giới tội phạm mạng hiện nay đã giao toàn bộ quy trình xâm nhập hệ thống cho các đội quân AI tự vận hành hoàn toàn không cần sự can thiệp của con người.
Khi mã độc biết tự suy nghĩ qua các bộ công cụ CyberStrikeAI và PentAGI
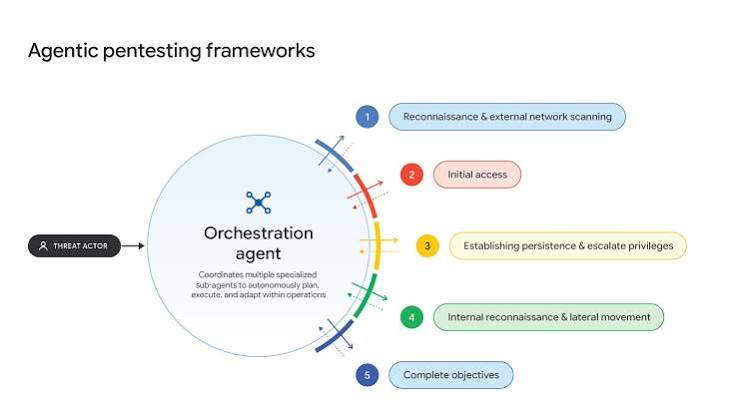
Theo ghi nhận thực tế từ các chuyên gia an ninh mạng của Google, tin tặc đang khai thác mạnh mẽ các bộ khung tấn công mã nguồn mở tích hợp AI thế hệ mới như CyberStrikeAI, HexStrike AI và PentAGI. Những công cụ này cho phép một mô hình ngôn ngữ lớn (LLM) tự động điều phối cùng lúc hơn 100 đến 150 công cụ dò quét và khai thác lỗ hổng. Đáng chú ý, từ cuối tháng 8 đến đầu tháng 10/2026, GTIG đã phát hiện nhóm tin tặc sử dụng phiên bản tùy biến của PentAGI để quét lỗ hổng có hệ thống nhắm vào hàng loạt tổ chức tại khu vực châu Á.
Không chỉ dừng lại ở các cuộc tấn công hạ tầng lớn, người dùng phổ thông cũng đối mặt với nguy cơ lừa đảo tăng vọt. Dịch vụ lừa đảo thuê bao (Phishing-as-a-Service) mang tên Jieyou đã tích hợp hẳn trợ lý chatbot AI ở hậu trường, cho phép những kẻ lừa đảo không rành kỹ thuật dễ dàng tạo trang web giả mạo sàn thương mại điện tử chỉ bằng vài câu lệnh trò chuyện tự nhiên.
Chợ đen “LLM Mixers” và cơn ác mộng mất trộm khóa API
Bên cạnh việc tự động hóa tấn công, báo cáo còn vạch trần hệ sinh thái chợ đen “LLM Mixers” đang bùng nổ trên các diễn đàn ngầm. Tin tặc thực hiện chiêu trò LLMJacking – đánh cắp khóa API đám mây và tài khoản AI doanh nghiệp để bán lại quyền truy cập giá rẻ (từ 0,10 USD đến 25 USD cho mỗi triệu token) qua các máy chủ trung gian như APIMart hay JetNight. Nạn nhân bị đánh cắp khóa API không chỉ lộ dữ liệu mà còn có nguy cơ gánh hóa đơn điện toán đám mây lên tới hàng trăm nghìn USD chỉ sau vài giờ. Để tự bảo vệ mình, người dùng cá nhân và doanh nghiệp cần lập tức rà soát quyền truy cập API, bật xác thực đa lớp (2FA) và tuyệt đối không lưu khóa bí mật công khai trên các kho mã nguồn mở.