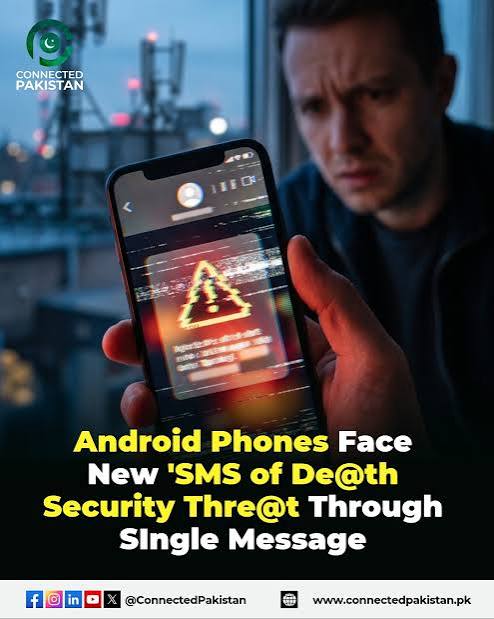
Một tin tức an ninh mạng đang gây xôn xao cộng đồng người dùng smartphone toàn cầu khi hệ điều hành Android vừa bị phát hiện dính một lỗ hổng bảo mật cực kỳ nguy hiểm mang tên SMS of Death (Tin nhắn tử thần). Điều đáng sợ nhất là cuộc tấn công này hoạt động theo cơ chế không cần bấm (zero-click): kẻ xấu chỉ cần biết số điện thoại của bạn là có thể khiến thiết bị lập tức ngắt sóng di động, sập nguồn và thậm chí bị kẹt vào vòng lặp khởi động vô tận mà không hề để lại bất kỳ dấu vết nào trong hộp thư.
Cuộc tấn công tàng hình làm tê liệt điện thoại trong chớp mắt
Theo các báo cáo bảo mật độc lập vừa được công bố, lỗ hổng bắt nguồn từ cách hệ thống Android tiếp nhận và xử lý các tin nhắn dữ liệu WAP Push gửi đến cổng mạng viễn thông. Kẻ tấn công chỉ cần gửi một chuỗi mã độc hại siêu ngắn, chỉ vỏn vẹn 8 byte. Khi tin nhắn này tới máy, nó hoàn toàn không hiển thị thông báo, không phát ra tiếng chuông và người dùng cũng không thể nhìn thấy số điện thoại của kẻ gửi.
Tuy nhiên, ngay khi nhận dữ liệu, dịch vụ viễn thông ngầm quản lý cuộc gọi và dữ liệu mạng di động trên máy sẽ lập tức bị lỗi và sập hoàn toàn. Hậu quả là điện thoại của bạn sẽ bị mất sóng từ 1 đến 2 giây, ngắt lập tức mọi cuộc gọi đang đàm thoại. Nguy hiểm hơn, do chiếc điện thoại sập nguồn trước khi kịp gửi tín hiệu xác nhận đã nhận tin về cho nhà mạng, tổng đài mạng di động sẽ liên tục gửi lại gói tin độc hại này, khiến thiết bị liên tục bị mất kết nối mạng và chập chờn kéo dài nhiều ngày.
Nguy cơ biến smartphone thành “cục gạch” và mất sạch dữ liệu game
Nếu một kẻ phá hoại gửi dồn dập khoảng 20 tin nhắn độc hại này tới số điện thoại mục tiêu, hậu quả sẽ trở nên vô cùng tồi tệ. Cơ chế tự bảo vệ RescueParty của Android sẽ hiểu lầm rằng hệ thống đang gặp sự cố phần mềm nghiêm trọng và tự động đẩy máy vào chế độ phục hồi (Recovery Mode) sau mỗi 90 giây khởi động lại.
Khi rơi vào trạng thái này, màn hình sẽ hiển thị cảnh báo đỏ và đưa ra tùy chọn duy nhất cho người dùng là Wipe data / Factory reset (Xóa sạch toàn bộ dữ liệu để khôi phục cài đặt gốc). Đây chính là cái bẫy nguy hiểm nhất đối với các game thủ và người dùng phổ thông. Nếu nóng vội bấm vào tùy chọn xóa dữ liệu, bạn sẽ mất trắng toàn bộ ảnh chụp, tài liệu cá nhân, tin nhắn và dữ liệu các tài khoản game chưa kịp đồng bộ lên đám mây, trong khi chiếc máy vẫn có thể tiếp tục bị treo nếu chiếc SIM chứa tin nhắn độc vẫn được lắp bên trong.
Cách phòng tránh khẩn cấp và bảo vệ thiết bị an toàn
Lỗ hổng này ảnh hưởng rộng rãi từ phiên bản Android 12 cho đến Android 17, đã được kiểm nghiệm thực tế và tái hiện thành công 100% trên cả dòng máy Google Pixel 9 lẫn hàng loạt mẫu smartphone Samsung Galaxy. Để tự bảo vệ mình trước khi các hãng tung ra bản vá cập nhật hoàn chỉnh, người dùng cần ghi nhớ những nguyên tắc sống còn sau:
- Tuyệt đối không chọn Wipe data khi máy bị khởi động lại liên tục. Cách xử lý an toàn nhất là lập tức tắt nguồn điện thoại, tháo thẻ SIM vật lý ra và lắp sang một chiếc điện thoại không chạy Android (như iPhone hoặc máy phổ thông) để nhận hết các tin nhắn tồn đọng từ nhà mạng mà không bị sập nguồn. Sau đó, kết nối điện thoại Android với máy tính để nhờ kỹ thuật viên xóa dữ liệu tin nhắn lỗi qua công cụ ADB.
- Người dùng hãy vào ngay mục Cài đặt, chọn Cập nhật phần mềm và cài đặt ngay bản vá bảo mật mới nhất của tháng 10 và tháng 11/2026.
- Trong ứng dụng Tin nhắn, hãy chủ động tắt bỏ tính năng tự động tải tin nhắn WAP Push và tin nhắn đa phương tiện MMS để chặn đứng các luồng dữ liệu độc hại từ xa.