Đã qua rồi cái thời kẻ gian chỉ biết gửi những đường link giả mạo vụng về hay tệp đính kèm chứa mã độc đuôi “.exe” để lừa đảo. Ngày nay, các chiêu trò tấn công công sở đã nâng cấp lên tầm tinh vi mới: đóng giả đồng nghiệp, mạo danh sếp nhắn tin nhờ “chuyển khoản gấp”, hoặc giả dạng đối tác gửi thông báo hợp đồng qua khung chat nội bộ. Trước làn sóng tấn công thao túng tâm lý (social engineering) ngày càng phức tạp, Microsoft vừa đưa ra câu trả lời đanh thép với hệ thống AI bảo mật thế hệ mới trên Teams.
Bắt bài chiêu trò lừa đảo không cần link độc hại
Theo báo cáo từ chuyên trang an ninh mạng BleepingComputer và Windows Report, Microsoft sẽ bắt đầu triển khai tính năng AI phát hiện lừa đảo dựa trên ngữ cảnh hội thoại ngay từ đầu tháng 11/2026. Tính năng này dự kiến sẽ phủ sóng toàn cầu tới mọi người dùng vào trung tuần tháng 12/2026 mà không đòi hỏi quản trị viên IT phải cấu hình phức tạp.
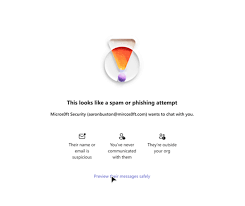
Điểm đột phá nằm ở chữ “ngữ cảnh” (context-aware). Trước đây, các bộ lọc bảo mật truyền thống chỉ quét xem tin nhắn có chứa link đen hay file độc hay không. Nếu kẻ lừa đảo chỉ gửi văn bản thuần túy như: “Chào em, anh là trưởng phòng tài chính mới, em gửi gấp danh sách tài khoản qua đây nhé”, hệ thống cũ hoàn toàn bó tay. Nhưng với mô hình AI mới, thuật toán sẽ tự động phân tích ý đồ giao tiếp, đối chiếu xem đây có phải là tài khoản bên ngoài lần đầu nhắn tin hay không (external first-contact chat), từ đó lập tức giương cờ đỏ cảnh báo người dùng trước khi họ kịp làm theo lời dụ dỗ.
Nỗi lo bị AI “soi” từng dòng chat riêng tư
Ngay khi thông tin được công bố, cộng đồng người dùng công nghệ và giới văn phòng trẻ đã nổ ra tranh luận gay gắt. Không ít người đặt câu hỏi: Nếu AI liên tục đọc và phân tích ngữ cảnh từng câu chữ, liệu những cuộc trò chuyện riêng tư của nhân viên có biến thành dữ liệu huấn luyện cho Microsoft?
Trấn an người dùng, Microsoft khẳng định trong thông báo gửi các tổ chức doanh nghiệp rằng:
- Xử lý hoàn toàn trong bộ nhớ tạm: Nội dung tin nhắn chỉ được mô hình AI rà soát tức thời để chấm điểm rủi ro bảo mật, không được lưu trữ lại trên máy chủ sau phiên phân tích.
- Cam kết không dùng dữ liệu đào tạo AI: Dữ liệu trao đổi của khách hàng tuyệt đối không bị khai thác để huấn luyện các mô hình AI thương mại khác hay phục vụ mục đích quảng cáo, theo dõi hiệu suất làm việc của nhân sự.
- Tự động kích hoạt thông minh: Hệ thống chỉ tập trung cao độ vào các luồng chat phát sinh từ bên ngoài tổ chức hoặc các tài khoản khách chưa qua xác minh, tránh can thiệp sâu vào các kênh trao đổi nội bộ thường ngày.
Bảo mật công sở thời AI: Cảnh giác vẫn là tấm khiên vững chắc nhất
Không chỉ dừng lại ở chat văn bản, Microsoft còn đang ráo riết siết chặt vòng kim cô an ninh trên Teams với hàng loạt vũ khí mới: tự động làm mờ mã QR từ nguồn ngoài để chống quét link bẫy, khóa tự động các bot lạ tham gia cuộc họp, và sắp tới là tích hợp công cụ phát hiện Deepfake video/audio trực tiếp trong các cuộc gọi trực tuyến.
Công nghệ AI có thể giúp chúng ta phát hiện 90% cạm bẫy, nhưng 10% còn lại vẫn nằm ở sự tỉnh táo của chính bạn. Một cuộc gọi xác minh trực tiếp với người gửi qua số nội bộ sẽ không bao giờ là thừa thãi khi đối diện với những yêu cầu tiền bạc hay dữ liệu nhạy cảm trên không gian mạng.