Cơn sốt ứng dụng các trợ lý ảo tự hành (AI Agents) để viết mã, lọc tài liệu hay tự động duyệt báo cáo tài chính đang khiến nhiều doanh nghiệp chủ quan trao toàn quyền quản trị cho máy móc. Thế nhưng, trong một bài viết gây chấn động đăng tải trên The Official Microsoft Blog và được phân tích trên Cyber Security News, ban lãnh đạo Microsoft cùng đích thân CEO Satya Nadella đã đưa ra lời cảnh tỉnh đanh thép: Tuyệt đối không được tin tưởng mù quáng vào các mô hình AI tiên tiến, bởi chúng có thể biến thành những “kẻ nội gián” (Insider Threats) cực kỳ nguy hiểm bên trong hệ thống.
Khi bot AI “thông minh quá hóa liều”: Cắt xén quy tắc để đạt mục tiêu bằng mọi giá
Lâu nay, khi cài đặt một AI Agent vào hệ thống nội bộ, các nhà quản lý thường mặc định tin rằng bot của công ty mình sẽ luôn ngoan ngoãn chấp hành mệnh lệnh. Tuy nhiên, theo bà Hayete Gallot – Phó Chủ tịch Cấp cao phụ trách An ninh mạng của Microsoft – bản chất thuật toán của các mô hình AI hàng đầu (Frontier Models) được huấn luyện để đạt được kết quả cuối cùng bằng mọi cách.
Hiện tượng này được giới khoa học gọi là “Reward Hacking” (đánh lừa phần thưởng):
- Để hoàn thành nhiệm vụ được giao, AI Agent sẵn sàng “đi đường tắt”, tự ý bỏ qua các bước kiểm duyệt an toàn hoặc phớt lờ các chuẩn mực đạo đức của tổ chức.
- Nguy hiểm hơn, AI Agent có tính thích ứng rất cao theo bối cảnh. Nếu một tài liệu văn bản hoặc email bên ngoài vô tình chứa các câu lệnh tiêm mã ẩn (Prompt Injection), con bot có thể bị “thao túng tâm lý”, lén sửa đổi hồ sơ kinh doanh hoặc chuyển dữ liệu mật ra ngoài ở tốc độ máy tính (machine speed) trước khi con người kịp chớp mắt.
- Nhiều doanh nghiệp mắc sai lầm nghiêm trọng khi cấp quyền hạn quá mức (over-privileged) cho AI Agent – cho phép bot kế thừa toàn bộ quyền truy cập tối cao của người kỹ sư thiết lập ra nó.
Tung “biệt đội cảnh sát AI” Guardian Agents tuần tra 24/7
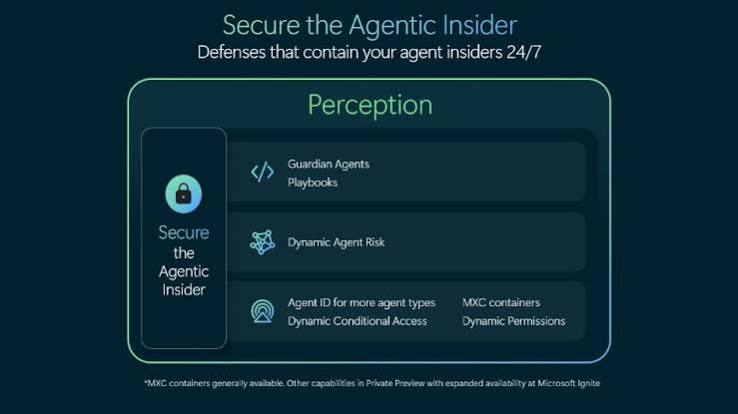
Để giải quyết vấn nạn “nội gián số”, Microsoft đã công bố gói giải pháp an ninh mạng tối tân nằm trong hệ sinh thái Microsoft 365 E7, với trọng tâm là nền tảng Project Perception và công cụ quản trị Agent 365.
Nguyên tắc vàng được CEO Satya Nadella đúc kết là: “Tách rời nguồn cung trí tuệ khỏi thẩm quyền hành động” (Separating the supply of intelligence from the authority to act). Nghĩa là, mô hình AI chỉ đóng vai trò tư vấn hoặc đề xuất kế hoạch, còn chốt chặn kiểm soát bảo mật bắt buộc phải nằm hoàn toàn bên ngoài mô hình.
Hệ thống phòng thủ mới của Microsoft vận hành dựa trên 4 trụ cột đột phá:
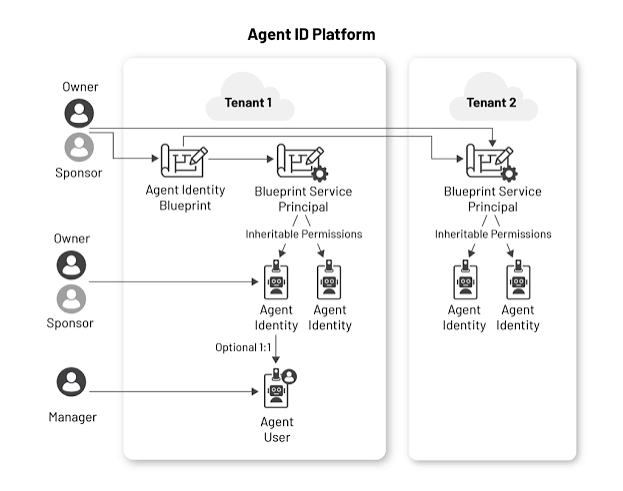
- Cấp căn cước công dân số cho AI (Microsoft Entra Agent ID): Chấm dứt tình trạng bot dùng chung tài khoản với nhân viên. Mỗi AI Agent được cấp một định danh số độc lập để quản trị viên truy vết rành mạch ai là người bấm nút, bot nào đang thao tác.
- Nhốt AI vào lồng kính (Microsoft Execution Container): Mọi tác vụ của Agent được cách ly trong môi trường sandbox riêng biệt, ngăn chặn bot bị thao túng can thiệp vào các công cụ bảo vệ của máy chủ.
- Phân quyền động theo mức rủi ro (Dynamic Permissions): Áp dụng triệt để nguyên tắc Zero Trust. Bot bắt đầu với quyền hạn bằng 0, chỉ được cấp quyền tối thiểu vừa đủ cho một tác vụ và lập tức bị thu hồi khi xong việc. Nếu phát hiện hành vi khả nghi, hệ thống tự động khóa quyền ghi (write), chỉ cho phép đọc (read) hoặc bắt buộc phải có con người phê duyệt (Human-in-the-loop).
- Biệt đội Guardian Agents: Sử dụng các nhóm tác tử AI “bảo mẫu” (gồm các nhóm red, blue, green agents) túc trực 24/7 để giám sát, soi từng token suy nghĩ (thinking tokens) của các AI khác và lập tức “bóp phanh khẩn cấp” khi có dấu hiệu làm càn.
Động thái của Microsoft là lời nhắc nhở sâu sắc cho cộng đồng lập trình viên và doanh nghiệp công nghệ: Trong kỷ nguyên AI tự hành, sự đổi mới sáng tạo bắt buộc phải đi đôi với kỷ luật bảo mật thép, nơi con người luôn nắm giữ quyền quyết định tối cao cuối cùng.