Cộng đồng lập trình viên và giới làm game độc lập (indie dev) sử dụng trợ lý viết code AI vừa trải qua những giờ phút đứng ngồi không yên. Theo thông tin xác nhận trên The Hacker News và Notebookcheck, nền tảng quản lý đám mây của công cụ lập trình mã nguồn mở đình đám OpenCode vừa bị tin tặc đột nhập, làm phơi bày hàng loạt khóa kết nối (API Key) dẫn thẳng tới tài khoản thanh toán của OpenAI, Anthropic và Google.
Hóa đơn tiền triệu ập đến lúc nửa đêm từ những dòng lệnh chưa từng gõ
Mọi chuyện bắt đầu bùng nổ trên mạng xã hội X và diễn đàn Reddit khi nhiều nhà phát triển bất ngờ nhận được thông báo trừ tiền liên tục từ hệ thống thanh toán của OpenAI (ChatGPT/Codex), Anthropic (Claude) và Google Cloud. Điểm chung của các nạn nhân là họ đều từng lưu trữ khóa API cá nhân bên trong không gian làm việc trực tuyến OpenCode Console để tiện chia sẻ tác tử viết code cho đội nhóm.
Theo ghi nhận từ The Hacker News, nhà phát triển Colin Parsons cho biết khóa OpenAI của anh đã bị đốt sạch 281 USD cùng 168 USD trên tài khoản Anthropic chỉ trong chớp mắt, trong khi một lập trình viên khác là Preston Zeller ghi nhận mức thiệt hại lên tới 1.700 USD (hơn 42 triệu đồng). Trên Reddit, nhiều người dùng cũng phản ánh hóa đơn Anthropic bị rút 400 USD hoặc tài khoản Google Cloud bị tiêu tốn hơn 200 Euro tiền cước truy vấn trước khi hệ thống tự động khóa dự án vì phát hiện lưu lượng bất thường.
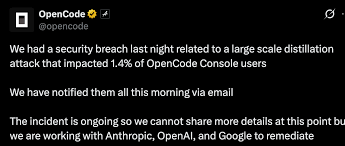
Ngay sau đó, đội ngũ vận hành OpenCode đã gửi email cảnh báo khẩn cấp tới nhóm người dùng bị ảnh hưởng với tiêu đề “Action Required: Potential provider key breach”. Theo đồng sáng lập Dax Raad, kẻ tấn công đã xâm nhập trái phép vào một hệ thống máy chủ cũ (legacy system) đang trong quá trình chuẩn bị ngưng hoạt động vào tối ngày 16/10, làm ảnh hưởng tới khoảng 1,4% người dùng OpenCode Console có liên kết tài khoản AI bên thứ ba.
Thủ phạm đứng sau không chỉ đào tiền ảo mà đang chạy “chắt lọc mô hình” (Distillation Attack)
Điểm đáng chú ý nhất trong thông báo chính thức của OpenCode được StepSecurity trích dẫn là việc vụ tấn công này có liên hệ trực tiếp tới một chiến dịch “tấn công chắt lọc mô hình quy mô lớn” (large-scale distillation attack).
Thay vì dùng khóa API đánh cắp được để phục vụ mục đích cá nhân nhỏ lẻ, nhóm tin tặc đã nạp toàn bộ số khóa này vào hệ thống bot tự động công suất cao. Các kịch bản tự động này liên tục bắn hàng triệu câu lệnh truy vấn (prompts) tới các mô hình đắt đỏ nhất của OpenAI, Anthropic và Google để thu thập câu trả lời đầu ra, từ đó làm dữ liệu huấn luyện “nhái” lại năng lực suy luận cho một mô hình AI đối thủ khác mà không tốn chi phí bản quyền hay hạ tầng.
Nguy hiểm hơn, vì khóa API hoạt động theo cơ chế chứng chỉ vô danh (bearer credential), bất kỳ ai nắm giữ chuỗi ký tự này đều có toàn quyền gửi yêu cầu tính phí trực tiếp vào thẻ tín dụng của khổ chủ. Ngay cả khi người dùng xóa khóa khỏi giao diện OpenCode Console hay đặt giới hạn ngân sách trên Console, tin tặc vẫn có thể gọi thẳng tới máy chủ của OpenAI hay Anthropic cho đến khi khóa đó bị thu hồi tận gốc.
Ai đang an toàn và các bước lập trình viên cần làm ngay lập tức
Giữa làn sóng hoang mang, nhà đồng sáng lập Dax Raad khẳng định trên mạng xã hội X rằng sự cố chỉ xảy ra trên dịch vụ đám mây tùy chọn OpenCode Console, hoàn toàn không ảnh hưởng tới bản cài đặt dòng lệnh (CLI) hay ứng dụng Desktop chạy cục bộ trên máy cá nhân. Với người dùng chỉ sử dụng OpenCode trực tiếp trên máy tính, các khóa API được lưu cục bộ trong cơ sở dữ liệu SQLite nội bộ và không bao giờ gửi lên máy chủ của hãng.
Tuy nhiên, theo khuyến cáo kỹ thuật từ StepSecurity và Cyber Security News, nếu bạn hoặc nhóm phát triển từng đăng nhập OpenCode Console và dán khóa API vào workspace, hãy thực hiện ngay 4 bước bảo vệ tài khoản sau:
- Thu hồi (Revoke) và tạo mới khóa API tại trang gốc: Truy cập trực tiếp bảng điều khiển (Dashboard) của OpenAI, Anthropic Console và Google AI Studio để xóa vĩnh viễn các khóa cũ từng liên kết với OpenCode, sau đó tạo khóa mới thay thế.
- Kiểm tra tệp cấu hình cục bộ trên máy: Kiểm tra đường dẫn ~/.local/share/opencode/auth.json (trên macOS/Linux) hoặc %USERPROFILE%\.local\share\opencode\auth.json (trên Windows) để rà soát xem máy tính của mình đang kết nối với những nhà cung cấp AI nào.
- Rà soát lịch sử cước phí từ ngày 16/10: Mở mục Billing & Usage log của từng nhà cung cấp mô hình để phát hiện các đợt tăng vọt token bất thường và gửi yêu cầu hỗ trợ hoàn tiền nếu bị lạm dụng.
- Cài đặt trần chi tiêu cứng (Hard Spend Limit): Luôn khóa hạn mức chi tiêu tối đa hàng tháng ngay trên tài khoản gốc của OpenAI/Anthropic và tách riêng từng API Key cho từng công cụ khác nhau để cô lập rủi ro khi xảy ra sự cố.