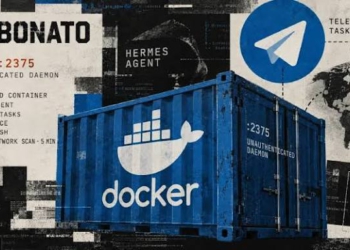
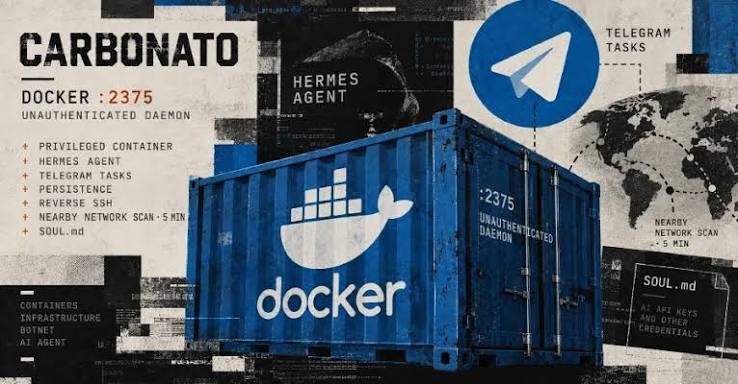
Thời đại mà hacker phải ngồi còng lưng gõ từng dòng lệnh khai thác máy chủ dường như đã chính thức lùi vào dĩ vãng. Một phát hiện chấn động vừa được các chuyên gia an ninh mạng ThreatDown công bố ngày 28/09/2026: mạng botnet thế hệ mới mang tên Carbonato đang âm thầm chiếm đoạt các máy chủ đám mây Docker, sau đó “thả” một tác tử AI tự hành mang bí danh GH0ST để làm tay sai chuyên nghiệp, nhận lệnh và báo cáo trực tiếp qua ứng dụng Telegram.
Trợ lý ảo phản diện mang mật danh GH0ST
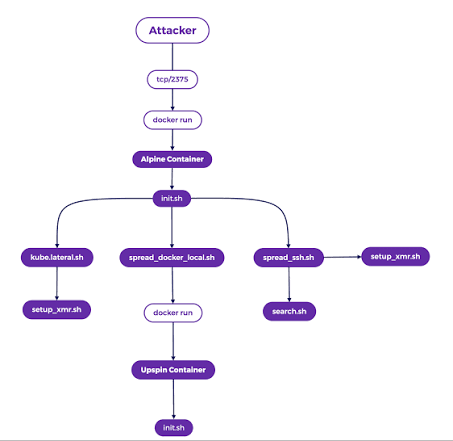
Điểm khiến giới công nghệ rùng mình không nằm ở cách thức đột nhập – bởi việc để lộ cổng Docker 2375 vốn là lỗi sơ đẳng muôn thuở của các lập trình viên. Điều đáng sợ nằm ở cách thức botnet vận hành sau khi kiểm soát máy chủ: nó tải về khung phần mềm AI mã nguồn mở Hermes Agent, rồi lập tức viết đè lên tệp nhân cách SOUL.md một đoạn chỉ thị dài 39 dòng nhằm xóa sạch mọi bộ lọc đạo đức.
Đoạn mã này biến AI thành một “hacker kỳ cựu”, sẵn sàng tuân lệnh tuyệt đối từ kênh Telegram bí mật của kẻ đứng sau. Khi chủ nhân gõ một yêu cầu bằng ngôn ngữ tự nhiên bình thường như “tìm kiếm thông tin quan trọng”, tác tử AI sẽ tự động liên hệ với các mô hình ngôn ngữ lớn (LLM), tự phân tích cấu trúc máy chủ, tự viết mã dòng lệnh terminal, thực thi trên hệ điều hành rồi ung dung gửi kết quả tóm tắt về màn hình chat Telegram của hacker.
Món mồi béo bở: Khóa API AI trị giá ngàn đô
Nếu như trước đây, các mạng botnet thường chỉ nhắm đến việc đào tiền điện tử hoặc biến máy chủ thành công cụ tấn công từ chối dịch vụ (DDoS), thì Carbonato lại mở ra một kỷ nguyên săn lùng hoàn toàn mới: săn khóa API trí tuệ nhân tạo.
Trong bản chỉ thị của GH0ST, mục tiêu tối thượng được xếp hạng số 1 – vượt lên trên cả mật khẩu tài khoản ngân hàng hay cơ sở dữ liệu mật – chính là các khóa API của OpenAI, Anthropic, Google Gemini, Groq hay Mistral. Các chuỗi khóa này vốn thường được các lập trình viên để hớ hênh trong tệp môi trường .env nhằm phục vụ việc phát triển ứng dụng. Việc sở hữu các khóa API trả sau không giới hạn giúp tin tặc dễ dàng bòn rút tài khoản đám mây của doanh nghiệp để huấn luyện mô hình chui hoặc bán lại trên chợ đen. Cứ mỗi 5 phút, cỗ máy này lại tự động quét dải mạng lân cận để tìm kiếm nạn nhân tiếp theo.
Đây là lời cảnh tỉnh cực kỳ đắt giá cho bất kỳ ai đang quản trị máy chủ cá nhân hoặc hệ thống công ty: hãy kiểm tra và khóa ngay cổng Docker 2375 trước khi một “trợ lý AI ác độc” ghé thăm hệ thống của bạn.
Thông tin phân tích chi tiết về mã độc có thể xem thêm tại chuyên trang The Hacker News và báo cáo gốc của ThreatDown.