Một trong những công cụ chia sẻ ảnh chụp màn hình và video highlight quen thuộc nhất của cộng đồng game thủ toàn cầu vừa trở thành nạn nhân của một vụ tấn công mạng quy mô lớn. Nền tảng Gyazo vừa chính thức xác nhận hệ thống máy chủ bị tin tặc xâm nhập, làm rò rỉ cơ sở dữ liệu của hơn 23,6 triệu người dùng cùng siêu dữ liệu của gần nửa tỷ bức ảnh, đe dọa trực tiếp đến tính bảo mật của vô số tài khoản game, giao dịch ingame và tin nhắn riêng tư.
Hàng triệu game thủ đối mặt nguy cơ lộ mật khẩu và vị trí cá nhân
Gyazo từ lâu đã là phần mềm gối đầu giường của các game thủ PC, streamer và thành viên các máy chủ Discord để chia sẻ nhanh các pha xử lý đỉnh cao hoặc bằng chứng giao dịch vật phẩm.
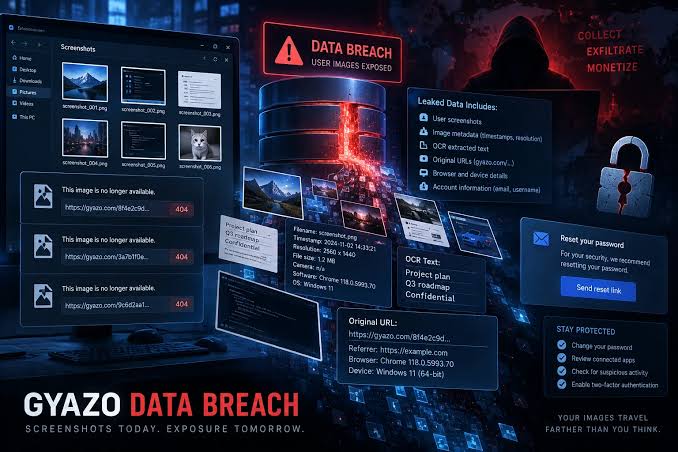
Theo thông báo khẩn từ công ty chủ quản Helpfeel, cuộc tấn công xảy ra thông qua một lỗ hổng bảo mật máy chủ, cho phép kẻ xấu trích xuất 23,62 triệu hồ sơ người dùng. Dữ liệu bị đánh cắp không chỉ dừng lại ở tên đăng nhập, email và chuỗi băm mật khẩu, mà nguy hiểm hơn còn bao gồm cả token liên kết mạng xã hội X, email đăng nhập Google SSO và danh sách nhận diện các bức ảnh được đặt ở chế độ riêng tư (Private images). Thậm chí, siêu dữ liệu của 490 triệu hình ảnh bị rò rỉ còn chứa cả địa chỉ IP khi tải lên, thông tin định vị địa lý EXIF và toàn bộ văn bản được nhận diện tự động qua công nghệ OCR – nơi game thủ thường vô tình chụp lại các đoạn chat nhạy cảm, mã kích hoạt tài khoản hoặc mật khẩu lưu tạm trên màn hình máy tính.
Những hành động cấp bách game thủ cần thực hiện ngay để tự bảo vệ
Trước mức độ nghiêm trọng của sự cố, dịch vụ Gyazo đã phải tạm thời ngắt kết nối và chuyển toàn bộ hệ thống sang chế độ bảo trì để vá lỗ hổng và rà soát thiệt hại.
Để phòng tránh nguy cơ bị chiếm đoạt tài khoản game hoặc trở thành nạn nhân của các chiến dịch lừa đảo mạo danh tinh vi, người dùng Gyazo cần lập tức đổi mật khẩu trên nền tảng này cũng như các dịch vụ khác nếu có thói quen dùng chung mật khẩu. Đồng thời, game thủ nên kiểm tra lại các tài khoản Google và tài khoản mạng xã hội liên kết để hủy bỏ quyền truy cập của các phiên đăng nhập cũ, bật bảo mật hai lớp (2FA) và cảnh giác tuyệt đối trước mọi email lạ thông báo về tài khoản trong thời gian này.